Stratégie numérique et données · 5 min de lecture
Souveraineté numérique : cinq questions pour documenter ses choix
Publié le
Partager sur LinkedIn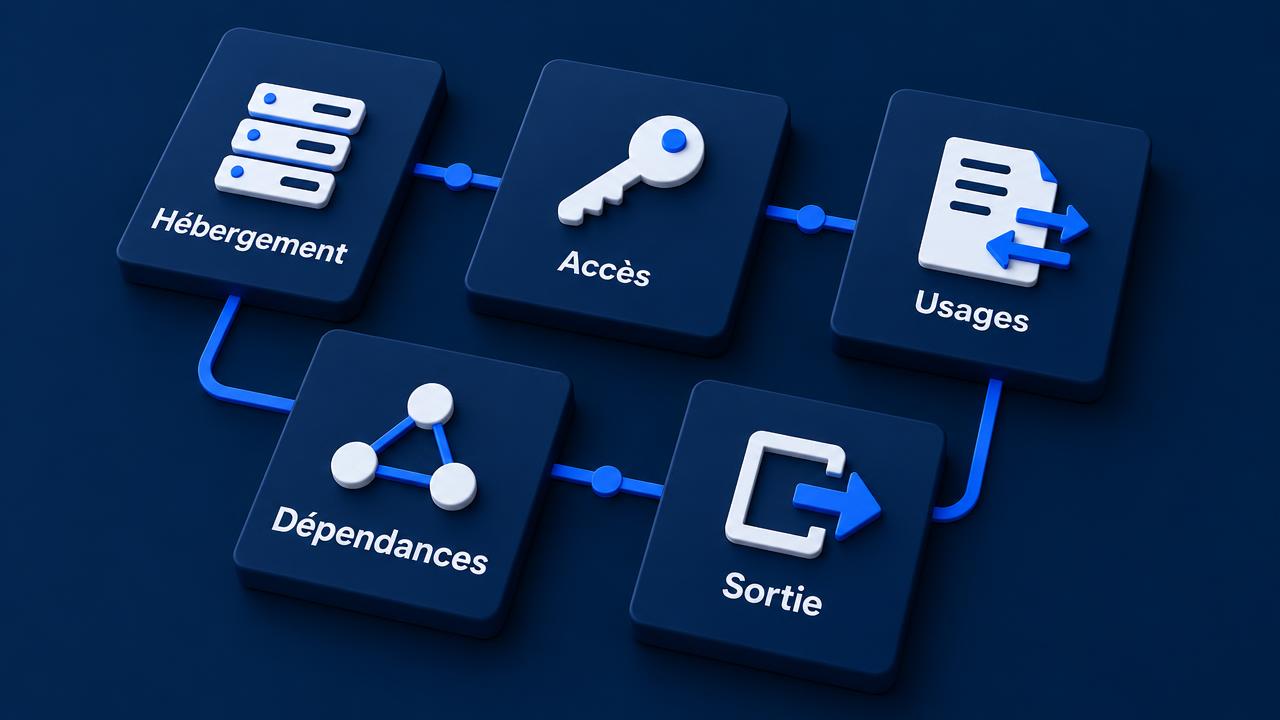
Le 24 septembre 2026, un acteur majeur du marché a présenté ses choix cloud, IA et relation avec ses sociétaires, en intégrant la souveraineté à ses critères d'achat IT. À partir de cette annonce, nous proposons cinq questions pour examiner les solutions utilisées par un organisme complémentaire.
Une annonce, un point de départ
Dans son communiqué du 24 septembre 2026, cet acteur cite un fournisseur d'infrastructures cloud, un éditeur d'IA générative et un éditeur de solutions de relation sociétaire. Il indique avoir intégré la souveraineté numérique à ses critères d'achat IT, aux côtés de la performance, de la sécurité, de la fiabilité et de la responsabilité sociétale.
Ce sont les choix et les objectifs annoncés par cet acteur. Nous ne les utilisons ni comme un classement de fournisseurs ni comme la preuve d'un résultat déjà obtenu. Pour les organismes complémentaires, nous proposons plutôt une grille de questions à documenter avec les prestataires et les équipes internes.
1. Où les données sont-elles traitées ?
La première question peut couvrir l'environnement principal, les sauvegardes, les journaux techniques et les services complémentaires. Nous suggérons de demander une description des lieux de stockage et de traitement pour chaque composant concerné, ainsi que la procédure prévue lorsqu'un de ces lieux change.
Le périmètre doit être nommé : un fichier reçu, un extrait transmis à un outil, une pièce jointe ou une trace technique. Cette liste de travail sert à interroger la solution étudiée, sans supposer que tous ces éléments y sont présents.
2. Qui peut accéder aux informations ?
Nous proposons d'identifier les accès des utilisateurs, des administrateurs, du support et des éventuels sous-traitants. Les questions à poser portent sur l'autorisation, la durée de l'accès, son motif et la trace conservée.
Pour la direction métier, une formulation simple peut suffire : qui peut consulter ou modifier quoi, et comment cette possibilité est-elle contrôlée ? Les réponses techniques et contractuelles pourront être rapprochées de cette formulation.
3. Quels usages des données sont prévus ?
Pour une solution intégrant de l'IA, nous suggérons de demander si les informations transmises sont conservées, réutilisées pour l'entraînement ou accessibles à d'autres services. Les durées, les options de configuration et les conditions contractuelles sont à examiner ensemble.
La note exploratoire CNIL-CIANum du 20 juillet 2026 souligne les enjeux de circulation des données entre services dans les systèmes agentiques. Pour un usage envisagé, la cartographie des échanges peut donc faire partie des éléments demandés au fournisseur.
4. Quelles dépendances faut-il inventorier ?
Nous proposons de recenser les composants nécessaires au service étudié : hébergement, modèle d'IA éventuel, connecteurs, exploitation et assistance. Pour chacun, le dossier peut préciser le responsable, les engagements annoncés et les effets d'un changement ou d'une indisponibilité.
Cette démarche ne suppose pas une réponse uniforme. Elle permet de soumettre des dépendances identifiées à la discussion entre la DSI, les métiers, les achats et les responsables des risques.
5. Comment organiser la sortie ?
Dernière question proposée : quelles données, configurations et traces pourront être récupérées, dans quel format et selon quelles modalités ? Le dossier peut également décrire les opérations restant à réaliser après l'export et les preuves de suppression attendues.
Nous suggérons de documenter les réponses dans une grille datée, avec les pièces associées, les points ouverts et les décisions prises. La souveraineté devient alors un sujet d'examen concret, appliqué au périmètre du projet et aux informations effectivement disponibles.
Sources
- Communiqué de presse d'un acteur majeur du marché, 24 septembre 2026.
- CNIL et Conseil de l'IA et du Numérique (CIANum), 20 juillet 2026, IA agentique et données personnelles : publication d'une note exploratoire : https://www.cnil.fr/fr/ia-agentique-cnil-cianum-note
Rheoma-DSN orchestre la chaîne déclarative de bout en bout.
Validation, appariement, moteur de règles paramétrable et compte rendu métier au fil de l'eau, dans votre système d'information existant.
À lire également
Rejets DSN : comprendre les causes et organiser le traitement
Pourquoi une DSN est rejetée, comment lire le motif de rejet, quel circuit de correction mettre en place et comment réduire durablement le taux de rejet en assurance de personnes.
Les codes CRM RG0 à RG3 expliqués
Signification des codes retour du compte rendu métier DSN, de RG0 à RG3, leur impact sur le déclarant et la façon de piloter leur répartition côté organisme complémentaire.
Norme P26V01 : ce qui change pour les organismes complémentaires
Lecture opérationnelle de la norme DSN P26V01 pour les mutuelles, institutions de prévoyance et assureurs : évolutions de structure, impacts sur l'appariement et sur le paramétrage.